MakeShopでオンラインショップを運営している場合、セキュリティ対策はどこまで必要なのでしょうか。
WordPressなどでは、PHPの脆弱性やプラグインの更新が問題になることがあります。一方、MakeShopはSaaS型のECサービスなので、サーバーやシステムの管理は基本的にサービス提供側が担当しています。
しかし、MakeShopを使っていれば、ショップ運営者は何もしなくてよいというわけではありません。
管理画面へのログイン、不審なアクセスの通知、外部サービスとの連携、不正注文への対応など、運営者自身が確認すべき項目もあります。
今回は、MakeShopの管理画面で実際に確認できる設定を中心に、ショップ運営者が見直しておきたい7つのポイントを紹介します。
01 MakeShopのセキュリティ対策は誰が行う?
MakeShopは、ショップ運営者が自分でサーバーを構築する必要のないSaaS型のECサービスです。
WordPressでは、利用するサーバーのPHPバージョンやWordPress本体、テーマ、プラグインなどを管理する必要があります。一方、MakeShopの基盤となるシステムやサーバーの更新は、基本的にMakeShop側が担当します。
MakeShopでは、WAFによる不正アクセス対策、DDoS対策、脆弱性診断、バックアップなどの対策がサービス側で実施されています。
そのため、PHPの脆弱性がニュースになったからといって、ショップ運営者がMakeShopのPHPを直接更新する必要はありません。ただし、発見された脆弱性がMakeShopに影響するかどうかは、実際のシステム構成や使用状況によって異なります。
サービス側で管理される部分と、ショップ運営者が管理する部分を区別すること。 これがセキュリティ対策の出発点です。
02 管理者・副管理者のアカウントを見直す
最初に確認したいのが、MakeShop管理画面のアカウント管理です。
ショップ運営では、社内担当者だけでなく、制作会社や外部の運用担当者が管理画面を利用することもあります。
このとき、全員で主管理者のログイン情報を共有するのではなく、必要に応じて副管理者アカウントを利用することをおすすめします。
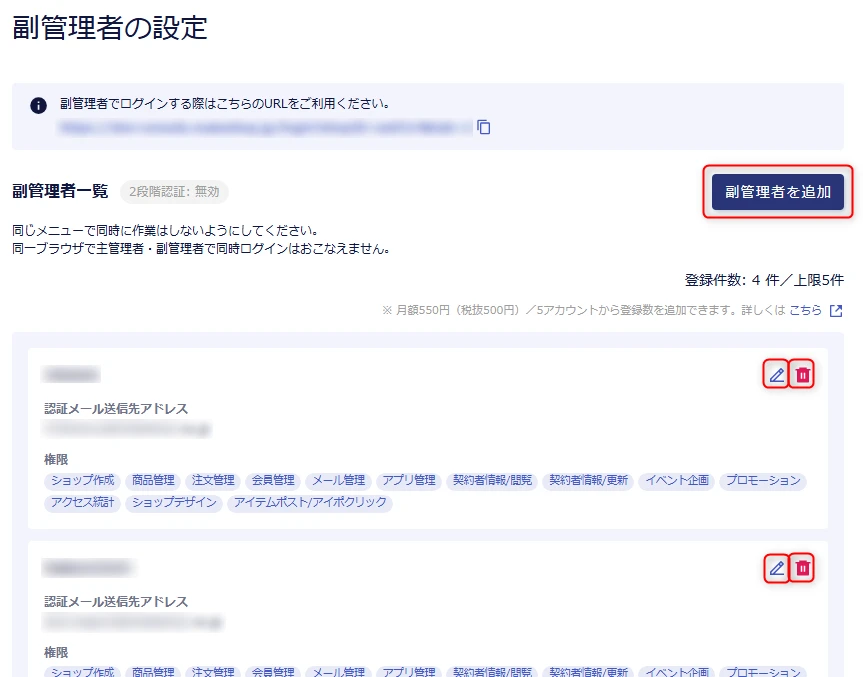
【設定方法】
- 主管理者IDでMakeShop管理画面にログインする
- 画面右上の「ショップID」をクリック
- 「アカウント管理」を開く
- 「副管理者の設定」を確認する
- 必要に応じて「副管理者を追加」を選択する
MakeShopでは、標準機能で最大5つの副管理者アカウントを追加できます。
副管理者には、商品管理、注文管理、ショップデザインなど、担当業務に応じた権限を設定できます。既存の副管理者は、一覧のペンマークから編集可能です。
たとえば、デザイン修正だけを担当する外部制作者に、注文情報や会員情報を扱う権限まで付与する必要はありません。
また、すでに取引が終了した制作会社や、退職した担当者のアカウントが残っていないかも確認しましょう。
必要な担当者に、必要な権限だけを付与する。 シンプルですが、重要なセキュリティ対策です。
03 不審なログインを知らせるアラートメールを設定する
次に確認したいのが、管理画面への不審なログインを検知した際のメール通知です。
MakeShopには、通常とは異なるログインを検知した場合に、ショップ管理者へメールで通知する機能があります。
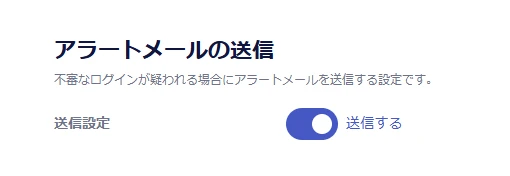
【設定方法】
- 主管理者IDで管理画面にログインする
- 画面右上の「ショップID」をクリック
- 「セキュリティ」→「セキュリティ」を開く
- 「アラートメールの送信」を確認する
- 「送信する」を選択する
この機能は、不審なログインを検知した際に通知する仕組みです。すべてのログイン失敗を通知する機能ではありません。
また、設定できるのは主管理者であり、副管理者からは変更できません。
メール通知を有効にしていても、受信先のメールアドレスが使われていなければ意味がありません。実際に通知を確認できる担当者がいるかも、あわせて見直しておきましょう。
04 セッションタイムアウトの時間を確認する
MakeShopには、管理画面を一定時間操作しなかった場合に自動でログアウトする「セッションタイムアウト」という機能があります。
たとえば、管理画面を開いたまま離席した場合、ログイン状態が長時間維持されていると、第三者に操作されるリスクがあります。
セッションタイムアウトは、こうしたリスクを減らすための機能です。
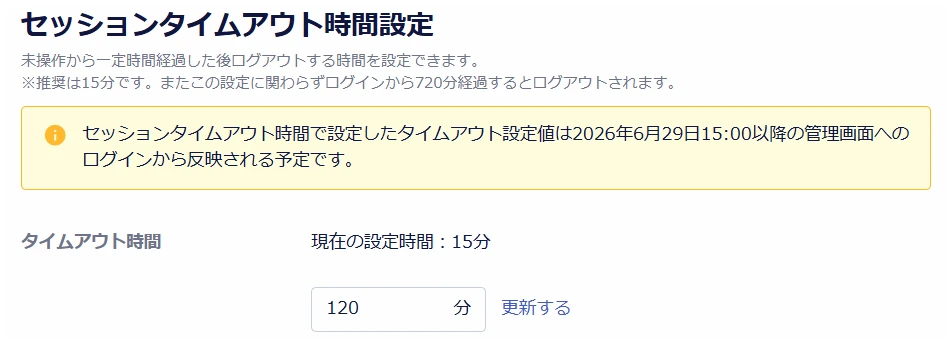
【設定方法】
- 主管理者IDで管理画面にログインする
- 画面右上の「ショップID」をクリック
- 「セキュリティ」→「セキュリティ」を開く
- 「セッションタイムアウト時間設定」を確認する
- 必要に応じて時間を変更し、「更新する」をクリックする
設定できる時間は5分から720分までで、MakeShop公式の推奨値は15分です。
2026年6月29日から15分が自動適用されていますが、ショップごとに変更できるため、現在の設定を確認しておくとよいでしょう。
なお、画面上で入力やクリック、スクロールなどの操作を続けている場合は、一定の条件で操作中と判定されます。反対に、別のタブやアプリで作業している場合などは、未操作時間としてカウントされます。
タイムアウトは主管理者・副管理者の両方に適用されます。
05 ログイン履歴も定期的に確認する
アラートメールに加えて、ログイン履歴も確認しておきたい項目です。
MakeShopでは、セキュリティ設定画面からログイン履歴を確認できます。
管理画面右上の「ショップID」→「セキュリティ」→「セキュリティ」へ進み、「ログイン履歴」を確認します。
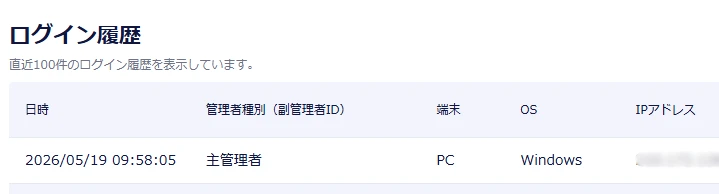
ログイン履歴では、普段使用していない環境からのアクセスなど、不審な記録がないかを確認します。
ただし、普段と異なるIPアドレスが表示されたからといって、必ずしも不正アクセスとは限りません。外出先からのログインや、通信環境の変化によってIPアドレスが変わることもあります。
大切なのは、実際の担当者の操作と照らし合わせ、不明なログインがないかを確認することです。
06 不正注文や大量注文にはどう対応する?
ECサイトでは、システムへの不正アクセスとは別に、通常とは異なる注文への対応も必要です。
たとえば、食品を扱うオンラインショップで、特定の商品に対して短期間に大量の注文が集中するケースがあります。
実際に、当社クライアントの食品を扱うECサイトの運用に携わる中で、通常の購入傾向とは大きく異なる大量注文が発生したことがありました。
こうした注文では、転売目的なども可能性として考えられます。ただし、大量注文であることだけで、不正な取引と判断できるわけではありません。
また、購入者の国籍などの属性だけを理由に、不正注文と判断するべきではありません。
確認したいのは、あくまで注文の内容や取引状況です。
たとえば、短期間に同じ商品が大量購入されていないか、複数の注文が同じ配送先へ集中していないか、決済が正常に完了しているか、通常の販売条件から大きく外れていないか、といった点です。
不審な点がある場合は、発送前に注文情報や決済状況を確認し、必要に応じて購入者への確認や決済事業者への相談を行います。
特に高額商品や数量限定商品、品薄の商品などでは、事前に大量注文への対応方針を決めておくことも有効です。
不正注文への対策は、すべてを自動的にブロックすることではありません。通常と異なる注文に気づき、客観的な情報に基づいて適切に判断できる運用体制を整えることが大切です。
07 外部サービスやカスタマイズも定期的に見直す
MakeShopは、HTML・CSS・JavaScriptによるデザインのカスタマイズや、外部サービスとの連携が可能です。
アクセス解析、広告計測、チャット、API連携など、ショップによって導入している仕組みはさまざまです。
便利な反面、管理する対象が増えることにもつながります。
たとえば、すでに使っていない広告計測タグや、契約が終了したサービスのJavaScriptが残っていないでしょうか。
また、APIを利用した外部連携では、認証情報の管理や、不要になった連携の停止も重要です。
こうしたカスタマイズや連携は、MakeShop本体のセキュリティ対策とは別に確認する必要があります。
定期的に導入済みのサービスやコードを棚卸しし、不要なものを整理することも、ショップ運営の安全性を高める取り組みです。
MakeShopのセキュリティ対策は、まず管理画面の確認から
MakeShopでは、サーバーや基盤システムのセキュリティ対策をサービス側に任せられます。
一方で、管理者アカウントの権限、ログイン通知、セッションタイムアウト、注文管理、外部サービスなど、ショップ運営者が確認すべき部分もあります。
今回紹介した管理画面の設定は、専門的なプログラミングの知識がなくても確認できるものです。
「MakeShopだから安全」と考えるのではなく、「MakeShopに任せられる部分と、自分たちで管理する部分を理解する」。
そのうえで、定期的にショップの運用状況を見直していくことが大切です。
まずは管理画面を開いて、アカウント管理、アラートメール、セッションタイムアウトの3つから確認してみてはいかがでしょうか。